Tuần đầu năm 2025, có 6.685 phản ánh lừa đảo trực tuyến

Thứ 4, 15.01.2025 | 14:43:39
273 lượt xem

Thông tin từ Cục An toàn thông tin, ngay trong tuần đầu tiên của năm mới 2025, đã có 6.685 phản ánh trường hợp lừa đảo trực tuyến do người dùng internet Việt Nam. 
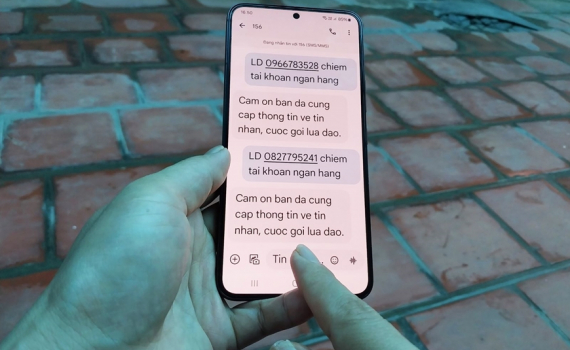
Trong đó có 213 trường hợp phản ánh được tiếp nhận thông qua hệ thống Trang cảnh báo an toàn thông tin Việt Nam (canhbao.khonggianmang.vn); còn lại 6.472 trường hợp phản ánh cuộc gọi, tin nhắn lừa đảo thông qua tổng đài 156/5656.

Như vậy, số phản ánh lừa đảo trực tuyến tuy có giảm so với tuần cuối cùng của năm 2024 (7.083 trường hợp), thì phản ánh về lừa đảo trực tuyến vẫn ở mức cao.

Đáng chú ý, tình trạng giả mạo các trang web của các tổ chức ngân hàng, sàn thương mại điện tử vẫn tiếp diễn. Trong đó, có 2 trang web giả mạo Ngân hàng TMCP Ngoại thương Việt Nam; 1 trang web giả mạo Ngân hàng TMCP Quân đội; 1 trang web giả mạo Ngân hàng TMCP Sài Gòn-Hà Nội; 2 website giả mạo Amazon; 2 website giả mạo Shopee; 4 website giả mạo Điện máy Xanh; 1 trang giả mạo Giao hàng tiết kiệm.

Các cơ quan nhà nước cũng bị giả mạo, như: 2 website giả mạo Cổng Dịch vụ công quốc gia; 1 trang giả mạo Cục An ninh mạng; 1 trang web giả mạo Cục Cảnh sát giao thông; 2 trang web giả mạo Văn phòng Chính phủ.
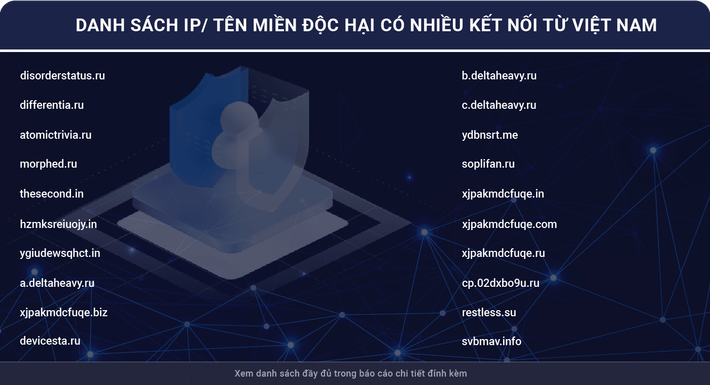
Cục An toàn thông tin cũng ghi nhận có 33 trường hợp tấn công lừa đảo vào trang, cổng thông tin điện tử của Việt Nam. Có 33.165 thiết bị có khả năng bị huy động và trở thành nguồn tấn công DRDoS, giảm so với tuần kế trước (34.860 thiết bị).

Ngoài ra, hệ thống kỹ thuật giám sát cũng đã ghi nhận tốp 10 lỗ hổng ở các mức độ: Nghiêm trọng, cao hoặc đang bị các nhóm tấn công mạng khai thác trong môi trường thực tế. Trong đó, đáng chú ý có 3 lỗ hổng ảnh hưởng các sản phẩm của Four-Faiths, Palo Alto Networks và Microsoft.

Cụ thể, lỗ hổng CVE-2024-3393 (Điểm CVSS 8,7 - mức cao) tồn tại trên chức năng DNS Security của phần mềm Palo Alto Networks PAN-OS cho phép đối tượng tấn công sử dụng các gói tin độc hại để thực hiện tấn công từ chối dịch vụ bằng cách khiến tường lửa khởi động lại; hiện lỗ hổng đã có mã khai thác và đang bị khai thác trong thực tế.
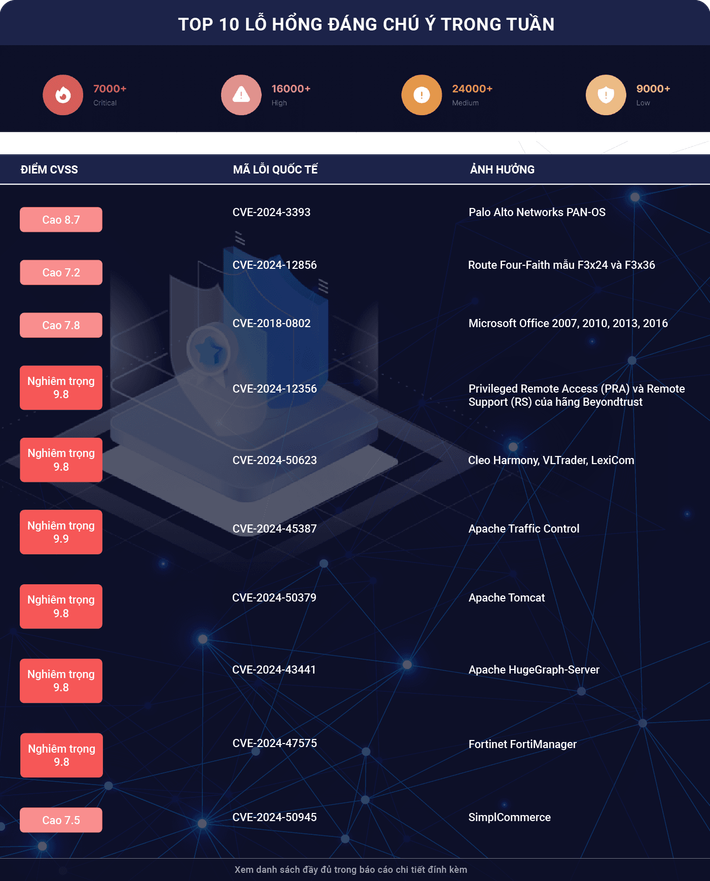
Lỗ hổng CVE-2024-12856 (Điểm CVSS: 7,2 - mức cao) tồn tại trên router mẫu F3x24 và F3x36 của hãng Four-Faiths, cho phép đối tượng tấn công thực thi lệnh OS tùy ý qua giao thức HTTP khi điều chỉnh thời gian hệ thống trên file apply.cgi; hiện lỗ hổng chưa có mã khai thác và đang bị khai thác trong thực tế.

Lỗ hổng CVE-2018-0802 (Điểm CVSS: 7,8 - mức cao) tồn tại trên Microsoft Office 2007, 2010, 2013, 2016 trên Equation Editor; hiện lỗ hổng đã có mã khai thác và đang bị khai thác trong thực tế.

Cũng trong tuần, các tổ chức quốc tế đã công bố và cập nhật ít nhất 524 lỗ hổng, trong đó có 143 lỗ hổng mức cao, 299 lỗ hổng mức trung bình, 24 lỗ hổng mức thấp và 58 lỗ hổng chưa đánh giá; trong đó có ít nhất 47 lỗ hổng cho phép chèn và thực thi mã lệnh.

Theo daibieunhandan.vn

Ý kiến ()

0 / 500 ký tự
Đang tải dữ liệu

Tin liên quan

Thiệt hại do lừa đảo trực tuyến ước tính 18.900 tỷ đồng năm 2024
Thiệt hại do lừa đảo trực tuyến ước tính 18.900 tỷ đồng năm 2024

Cứ 220 người dùng điện thoại thông minh thì có 1 người là nạn nhân của lừa đảo, thiệt hại ước tính trong năm 2024 lên đến 18.900 tỷ đồng. Hình thức lừa đảo phổ biến nhất là mời gọi đầu tư, lộ lọt dữ liệu cá nhân vẫn ở mức báo động.
2 năm trước
186 lượt xem
Chiến dịch tuyên truyền “Kỹ năng nhận diện và phòng chống lừa đảo trực tuyến bảo vệ người dân trên không gian mạng năm 2024”

Chiến dịch tuyên truyền “Kỹ năng nhận diện và phòng chống lừa đảo trực tuyến bảo vệ người dân trên không gian mạng năm 2024”

Bộ Thông tin và Truyền thông vừa có văn bản số 4322/BTTTT-CATTT về việc tham gia Chiến dịch tuyên truyền “Kỹ năng nhận diện và phòng chống lừa đảo trực tuyến bảo vệ người dân trên không gian mạng năm 2024”.
2 năm trước
931 lượt xem
Xóa bỏ tài khoản ngân hàng không chính chủ để ngăn chặn lừa đảo trực tuyến

Xóa bỏ tài khoản ngân hàng không chính chủ để ngăn chặn lừa đảo trực tuyến

Thực tế thời gian qua cho thấy, sự tồn tại của các tài khoản ngân hàng không chính chủ (do các đối tượng mua lại của người khác hoặc lợi dụng giấy tờ, thông tin cá nhân của người khác để mở tài khoản tại ngân hàng…) là một trong những nguyên nhân quan...
2 năm trước
271 lượt xem
Ngăn chặn hơn 3.100 website lừa đảo trực tuyến

Ngăn chặn hơn 3.100 website lừa đảo trực tuyến

Tính đến tháng 6.2024, đã ngăn chặn 12.818 web/blog vi phạm, trong đó có 3.170 website lừa đảo trực tuyến; bảo vệ hơn 10,981 triệu người dân không truy cập vào các website lừa đảo, vi phạm pháp luật.
2 năm trước
343 lượt xem
Ninh Bình nâng cao hiệu quả công tác bảo đảm an toàn thông tin, an ninh mạng

Ninh Bình nâng cao hiệu quả công tác bảo đảm an toàn thông tin, an ninh mạng

Việc tăng cường ứng dụng công nghệ thông tin, nhất là sử dụng các tiện ích trên không gian mạng sẽ đối mặt với nhiều nguy cơ mất an toàn trên không gian mạng, bị tấn công mạng và nhiều vấn đề phức tạp mới. Nhận thức rõ vấn đề trên, thời gian qua, các...
3 năm trước
354 lượt xem
Cẩn trọng với lừa đảo trực tuyến qua email có chủ đề “Tiền lương”

Cẩn trọng với lừa đảo trực tuyến qua email có chủ đề “Tiền lương”

Cục An toàn thông tin (Bộ Thông tin và Truyền thông) cảnh báo chiến dịch lừa đảo có quy mô quốc tế qua email có chủ đề “Tiền lương” khiến nhiều người “sập bẫy”.
3 năm trước
567 lượt xem
Cách nhận biết và phòng vệ trước những thủ đoạn lừa đảo trực tuyến

Cách nhận biết và phòng vệ trước những thủ đoạn lừa đảo trực tuyến

Nhân ngày An toàn mạng thế giới 6-2, Google phối hợp cùng Cục An toàn thông tin, Bộ Thông tin và Truyền thông phát hành video hướng dẫn người cao tuổi cách nhận biết và phòng vệ trước những thủ đoạn lừa đảo trực tuyến.
3 năm trước
97 lượt xem
Cảnh giác với 5 chiêu lừa đảo trực tuyến trong dịp Tết Nguyên đán

Cảnh giác với 5 chiêu lừa đảo trực tuyến trong dịp Tết Nguyên đán

Cục An toàn thông tin, Bộ Thông tin và Truyền thông ngày 31-1 phát cảnh báo về 5 chiêu lừa đảo trực tuyến có khả năng được các đối tượng lừa đảo sử dụng nhiều trong dịp Tết Nguyên đán Giáp Thìn 2024.
3 năm trước
133 lượt xem